#Кейс
Представим инфраструктуру.
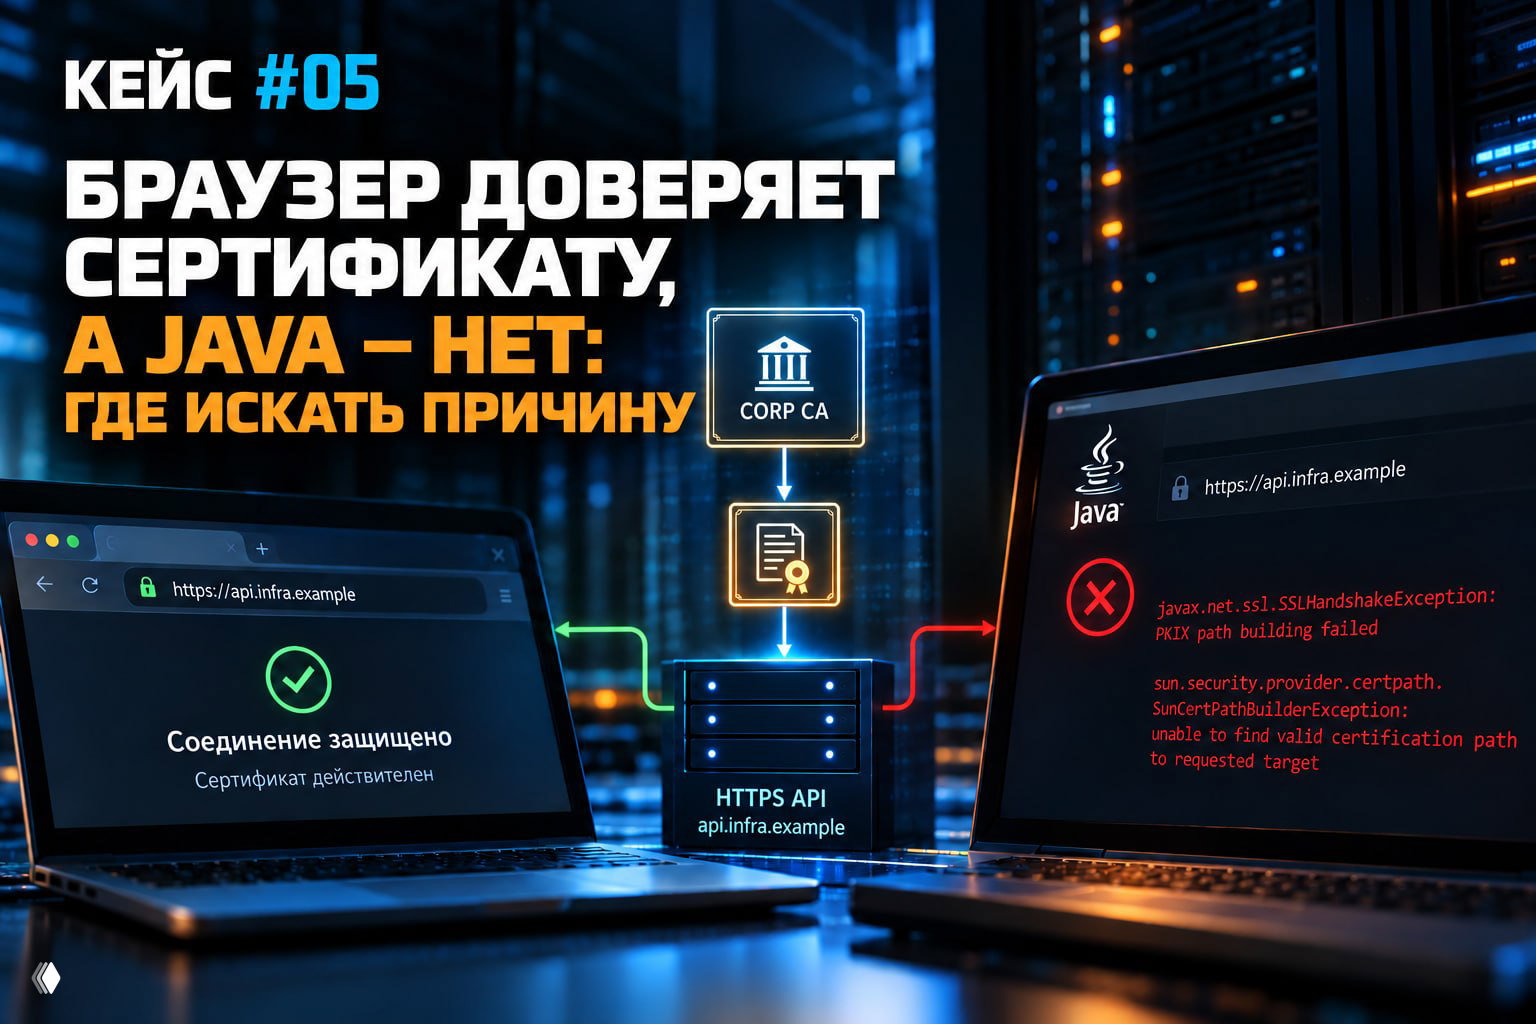
На Linux-сервере работает Java-приложение, которое обращается к внутреннему HTTPS API:
https://api.infra.example
Сервис использует сертификат, выпущенный корпоративным удостоверяющим центром.
Администратор открывает тот же адрес в браузере — соединение защищено, предупреждений нет.
Но Java-приложение не может установить HTTPS-соединение.
В журнале появляется:
javax.net.ssl.SSLHandshakeException:
PKIX path building failed

sun.security.provider.certpath.SunCertPathBuilderException:
unable to find valid certification path
to requested target
Первое предположение:
Java не доверяет корпоративному сертификату. Нужно импортировать его в cacerts.
Возможно. Но пока это лишь гипотеза.
Разберём, что именно нужно проверить, прежде чем изменять доверенные сертификаты JVM.
1. Что подтверждают исходные данные
У нас есть два наблюдения.
Наблюдение №1. Браузер успешно устанавливает HTTPS-соединение.
Это подтверждает, что конкретный браузер в конкретном окружении смог выполнить необходимые TLS-проверки и принять сертификат сервера.
Но:
Браузер доверяет сертификату ≠ Java доверяет сертификату.
Они могут использовать разные источники доверенных сертификатов.
Наблюдение №2. Java возвращает PKIX path building failed.
В контексте обычной проверки серверного сертификата это указывает на невозможность построить приемлемый путь сертификации к доверенному удостоверяющему центру.
Но сообщение ещё не доказывает, что корневой сертификат отсутствует именно в cacerts.
Возможны и другие причины.
2. Формируем гипотезы
Гипотеза 1. Неполная цепочка сертификатов.
Сервер передаёт конечный сертификат, но не предоставляет необходимый промежуточный сертификат удостоверяющего центра.
Браузер может достроить цепочку с помощью уже имеющихся данных или дополнительных механизмов, а Java-приложение — не суметь.
Гипотеза 2. Java использует другое хранилище доверия.
Сертификат корпоративного УЦ установлен в хранилище, которому доверяет браузер, но отсутствует в хранилище, используемом приложением.
Гипотеза 3. Проверяется не тот TLS-сервер.
Например, браузер и приложение обращаются через разные прокси, разные сетевые маршруты либо получают разные сертификаты из-за конфигурации SNI.
Гипотеза 4. Цепочка не проходит другие проверки.
Возможны проблемы со сроком действия, ограничениями сертификатов или криптографическими алгоритмами.
Необходимо последовательно сузить область поиска.
3. Сначала исследуем сертификаты, которые предоставляет сервер
Проверку выполняем с Linux-хоста, на котором работает проблемное Java-приложение.
openssl s_client \
  -connect api.infra.example:443 \
  -servername api.infra.example \
  -showcerts </dev/null
Здесь важно назначение параметров:
- •
-connect— адрес и порт TLS-сервера; - •
-servername— имя, передаваемое через SNI; - •
-showcerts— сертификаты, фактически присланные сервером.
Получаем примерно следующее:
Certificate chain
 0: CN=api.infra.example
    issuer=Corp Intermediate CA

 1: CN=Corp Intermediate CA
    issuer=Corp Root CA
Мы увидели серверный сертификат и промежуточный УЦ.
Отсутствие корневого сертификата в переданной цепочке само по себе не является ошибкой: корневой УЦ обычно уже должен находиться в доверенном хранилище клиента.
Но -showcerts только показывает переданные сертификаты. Он не доказывает, что цепочка корректна и доверена.
Для отдельной проверки используем заранее полученный и независимо проверенный сертификат корпоративного корневого УЦ:
openssl s_client \
  -connect api.infra.example:443 \
  -servername api.infra.example \
  -verify_hostname api.infra.example \
  -CAfile corp-root.pem \
  -verify_return_error </dev/null
В нашем сценарии проверка завершается:
Verify return code: 0 (ok)Это подтверждает, что OpenSSL смог проверить полученную цепочку и имя сервера при доверии к указанному корпоративному УЦ.
Но успешная проверка OpenSSL не доказывает, что Java использует тот же набор доверенных сертификатов и те же правила проверки.
4. Какое хранилище доверия использует Java?
Это ключевая развилка расследования.
В стандартной реализации JSSE выбор хранилища доверия выглядит следующим образом:
Если явно задано:
javax.net.ssl.trustStore
используется указанное хранилище.
Если параметр не задан, Java ищет:
<java-home>/lib/security/jssecacerts
Если такого файла нет, используется:
<java-home>/lib/security/cacerts
При этом конкретное приложение может самостоятельно создавать SSLContext и использовать собственный TrustManager.
Поэтому важно исследовать не абстрактную Java, установленную на сервере, а конкретный JVM-процесс, выполняющий проблемное приложение.
5. Проверяем работающий JVM-процесс
Сначала определяем процесс приложения.
Для подходящей JVM можно использовать:
jcmd -lЗатем запрашиваем системные свойства нужного процесса:
jcmd <PID> VM.system_propertiesОсобенно интересны:
java.home
javax.net.ssl.trustStore
javax.net.ssl.trustStoreType
Команда jcmd требует соответствующих прав доступа и поддерживаемого механизма подключения к JVM.
В нашем примере обнаруживается:
java.home=/opt/jdk-21

javax.net.ssl.trustStore=
/etc/myapp/client-trust.p12

javax.net.ssl.trustStoreType=PKCS12
Это меняет направление расследования.
Приложение настроено использовать отдельное хранилище:
/etc/myapp/client-trust.p12
Следовательно, импорт сертификата в стандартный cacerts может вообще не повлиять на работу приложения.
Именно этот файл нужно проверить первым.
6. Проверяем содержимое truststore
Используем keytool из соответствующей Java-среды:
/opt/jdk-21/bin/keytool -list -v \
  -keystore /etc/myapp/client-trust.p12 \
  -storetype PKCS12
Проверяем не только названия записей, но и сертификаты, их издателей и SHA-256-отпечатки.
В нашем сценарии выясняется:
- •
хранилище существует и читается;
- •
оно содержит несколько ранее добавленных доверенных УЦ;
- •
корпоративный
Corp Root CA, которому должна соответствовать полученная серверная цепочка, отсутствует; - •
сертификат этого УЦ имеется в доверенном контуре браузера.
Чтобы подтвердить отсутствие именно нужного сертификата, сравниваем его отпечаток с содержимым хранилища, а не полагаемся только на название alias.
Теперь появляется существенное доказательство.
Java-приложение использует собственный truststore, в котором нет необходимого доверенного УЦ.
Но прежде чем исправлять конфигурацию, полезно подтвердить, что именно этот truststore участвует в неудачном соединении.
7. Проверяем решение Java о доверии
Для этого JSSE предоставляет диагностическое логирование.
При контролируемом тестовом запуске приложения можно включить:
-Djavax.net.debug=ssl,handshake,trustmanagerОно позволяет исследовать обработку TLS handshake и работу TrustManager.
Нас интересует:
- •
какой truststore загружается;
- •
какие доверенные сертификаты доступны;
- •
какая цепочка получена от сервера;
- •
на каком этапе проверка завершается ошибкой.
В нашем сценарии логирование подтверждает использование:
/etc/myapp/client-trust.p12
А проверка серверной цепочки не находит подходящего доверенного удостоверяющего центра.
Диагностику следует выполнять ограниченное время: TLS-журналы могут быть объёмными и содержать чувствительную информацию.
Теперь данные складываются в последовательность:
Сервер предоставляет цепочку
            ↓
OpenSSL проверяет её
с корпоративным корневым УЦ
            ↓
Java использует отдельный truststore
            ↓
Нужного доверенного УЦ в нём нет
            ↓
PKIX path building failed
Подтверждённая причина нашего сценария: в явно настроенном хранилище доверия Java-приложения отсутствует необходимый корпоративный корневой УЦ.
Это не «Java не поддерживает сертификат» и не неисправность HTTPS-сервера.
Это несогласованность конфигурации доверия между клиентскими окружениями.
8. Исправляем установленную причину
Получаем сертификат Corp Root CA из доверенного источника — например, от администратора корпоративной PKI.
Не следует без проверки импортировать сертификат, случайно скачанный из сети или экспортированный с неизвестного сервера.
Сначала проверяем его содержимое и отпечаток:
keytool -printcert \
  -file corp-root.pem
Отпечаток должен совпадать с независимо подтверждённым значением корпоративного УЦ.
После резервного копирования truststore и проверки процедуры изменения импортируем сертификат в существующее хранилище приложения:
keytool -importcert \
  -alias corp-root-ca \
  -file corp-root.pem \
  -keystore /etc/myapp/client-trust.p12 \
  -storetype PKCS12
Пароль хранилища вводим безопасным способом, не размещая его непосредственно в командной строке.
Затем проверяем импортированную запись:
keytool -list -v \
  -alias corp-root-ca \
  -keystore /etc/myapp/client-trust.p12 \
  -storetype PKCS12
При необходимости выполняем управляемый перезапуск Java-приложения, чтобы оно заново инициализировало компоненты TLS.
Не нужно отключать проверку сертификатов или подменять TrustManager реализацией, доверяющей всем серверам.
Такие обходы устраняют симптом ценой отказа от существенной части защиты TLS.
9. Проверяем результат
После исправления повторяем исходный запрос именно из проблемного Java-приложения.
Теперь:
TLS handshake       → SUCCESS
Certificate path    → VALID
HTTPS request       → SUCCESS
Application response → EXPECTED
Дополнительно подтверждаем:
- •
загружен исправленный truststore;
- •
проверка сертификата не отключена;
- •
приложение получает ожидаемый ответ API;
- •
другие необходимые HTTPS-соединения приложения продолжают работать.
Важен последний пункт.
Если при исправлении создать новый truststore только с одним сертификатом, можно случайно нарушить доверие к другим необходимым сервисам.
Поэтому исправление должно сохранять требуемый набор доверенных УЦ.
И ещё: если Java-приложение использует собственный SSLContext, обновление файла truststore не гарантирует автоматического перечитывания сертификатов. Способ применения изменения зависит от реализации приложения.
10. Почему нельзя сразу импортировать сертификат в cacerts?
Потому что это изменение может не затронуть фактически используемый контур доверия.
Например:
Java Runtime
 ├── cacerts
 ├── jssecacerts
 └── application truststore
          ↓
       myapp
Если приложение использует отдельное хранилище, изменение стандартного cacerts не решает установленную проблему.
А при обновлении JDK локальные изменения стандартного хранилища могут потребовать повторного применения в зависимости от способа установки и сопровождения Java.
Отдельный truststore также нуждается в управлении жизненным циклом сертификатов: замена корпоративного УЦ, обновление промежуточных сертификатов и изменение политики доверия должны контролироваться.
Главное
В начале расследования у нас было:
Браузер → HTTPS работает.
Java → PKIX path building failed.
Этого было недостаточно, чтобы объявить виновным Java или сервер.
Мы последовательно установили:
- 1.
Какие сертификаты предоставляет сервер.
- 2.
Удаётся ли проверить цепочку с доверенным корпоративным УЦ.
- 3.
Какую Java-среду использует приложение.
- 4.
Какой truststore действительно загружен.
- 5.
Содержит ли он необходимый доверенный сертификат.
- 6.
Восстановилось ли исходное HTTPS-взаимодействие после исправления.
Итог:
Браузер доверяет ≠ Java доверяет.
Сертификат есть в cacerts ≠ приложение его использует.
PKIX path building failed ≠ нужно отключить TLS-проверку.
Правильное решение начинается не с импорта первого попавшегося сертификата.
Оно начинается с определения того, какую цепочку проверяет конкретный клиент, каким сертификатам он доверяет и почему этого доверия оказывается недостаточно.
#Кейс #Java #TLS #PKI