#Фактоскопия
Нередко можно услышать:
Звучит логично: если один сертификат стоит ноль рублей, а другой — несколько тысяч, наверняка второй обеспечивает более надёжное шифрование.
Но стоимость сертификата сама по себе не определяет уровень криптографической защиты.
Разберём, что подтверждает сертификат, за что действительно берут деньги и какие бесплатные варианты доступны в 2026 году, в том числе российским пользователям.
1. Что вообще подтверждает TLS-сертификат?
Когда браузер открывает HTTPS-сайт, он проверяет сертификат сервера.
Упрощённо:
— соответствует ли сертификат запрошенному имени; — действителен ли он по срокам; — доверяет ли клиент цепочке сертификации; — подходит ли сертификат для аутентификации сервера; — успешно ли проходят остальные проверки TLS.
Если всё корректно, браузер устанавливает защищённое соединение с сервером.
Но здесь есть принципиальное различие.
TLS подтверждает определённые сведения о сервере и защищает соединение. Он не гарантирует, что владелец сайта добросовестен, а приложение не содержит уязвимостей.
Фишинговый сайт тоже может иметь совершенно действительный TLS-сертификат.
2. DV, OV и EV — в чём различия
DV — Domain Validation.
Удостоверяющий центр проверяет контроль над доменом.
Именно такие сертификаты выпускает Let's Encrypt.
OV — Organization Validation.
Дополнительно проверяется информация об организации.
EV — Extended Validation.
Предусматривает более строгую проверку юридического лица и полномочий заявителя.
Но важный момент:
DV, OV и EV — это прежде всего разные уровни проверки заявителя, а не разные алгоритмы шифрования.
Сертификат DV с корректными современными параметрами TLS может обеспечивать такую же криптографическую защиту соединения, как OV или EV.
При этом наличие OV/EV не означает, что браузер автоматически покажет специальный зелёный индикатор доверия. Современные браузеры обычно не выделяют EV так, как это делалось раньше.
3. За что тогда берут деньги?
У платного сертификата может быть дополнительная ценность:
Проверка организации. Если требуется подтверждение юридического лица, обычного DV недостаточно.
Коммерческая поддержка. Возможность обратиться к поставщику при проблемах с выдачей, отзывом и перевыпуском.
Условия обслуживания. Договор, поддержка корпоративных процедур, централизованное управление сертификатами.
Дополнительные обязательства УЦ. Например, ограниченные гарантийные программы — с конкретными условиями и исключениями.
Особые требования заказчика. Иногда политика организации или требования контракта предусматривают конкретный тип сертификата либо удостоверяющий центр.
Но покупать сертификат только ради предположения, что «платное шифрование сильнее», технически необоснованно.
4. Бесплатные альтернативы Let's Encrypt
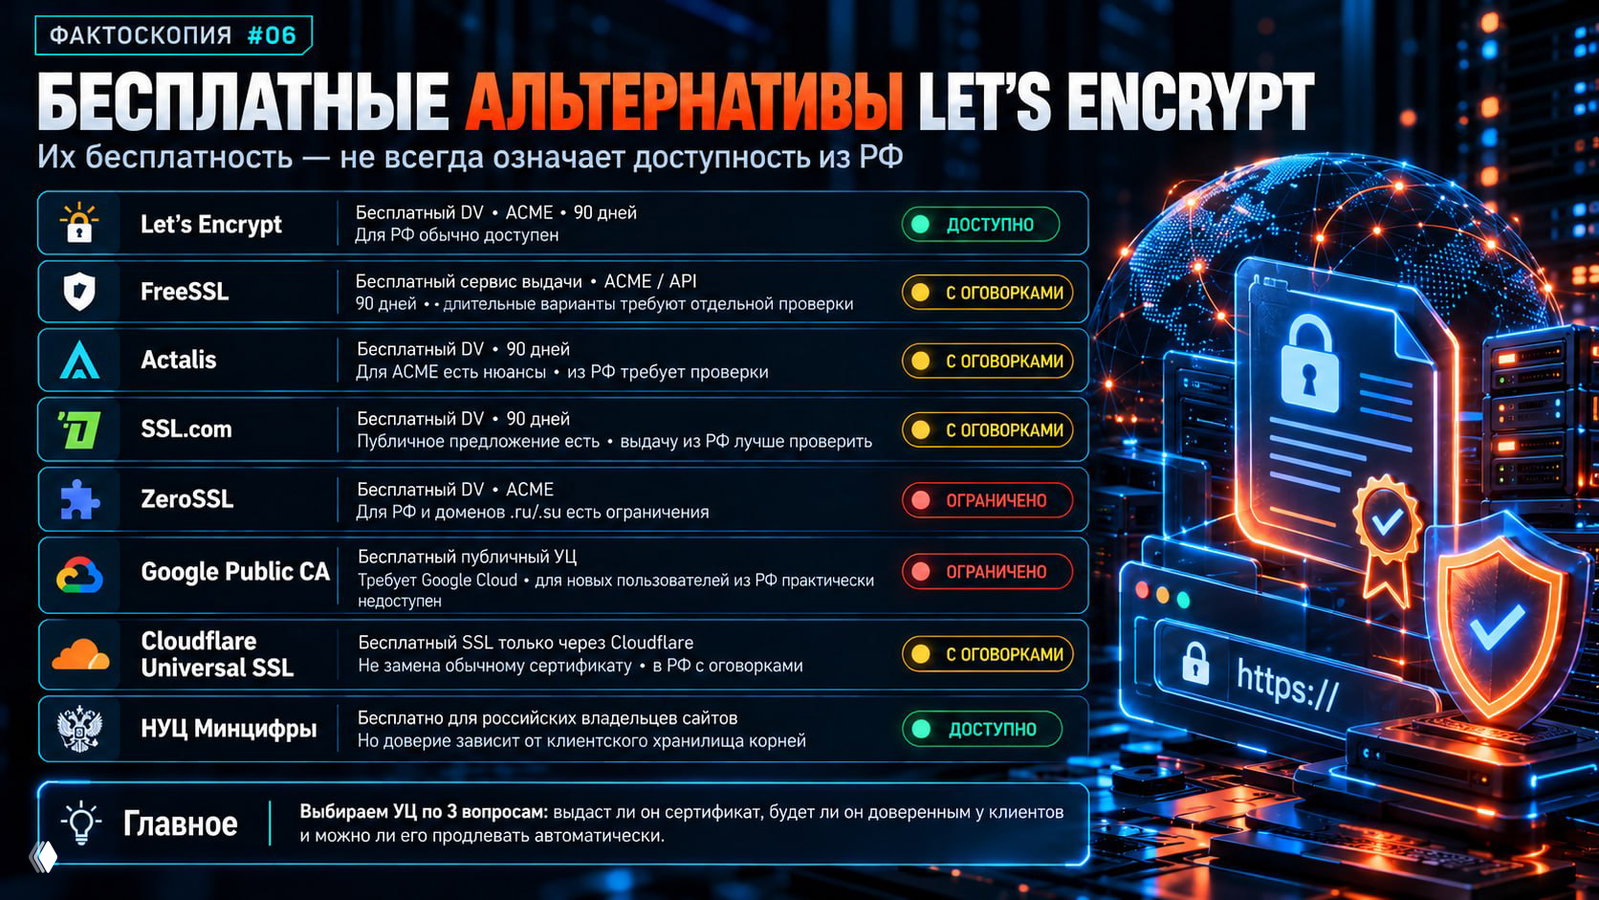
Let's Encrypt — наиболее известный вариант, но далеко не единственный. Из РФ: в целом доступно для разрешённых заявителей; действуют санкционные ограничения для отдельных лиц и организаций.
Ниже — краткий перечень бесплатных решений и статус использования из России на 18.10.2026.
Actalis (Италия)
Бесплатные DV-сертификаты на 90 дней для одного доменного имени. Через ACME доступен автоматизированный выпуск и продление.
Из РФ: доступность требует проверки. Для подключения бесплатного тарифа необходимы регистрация и заполнение учётных данных, включая платёжную информацию профиля. Обязательное добавление банковской карты для Free Plan официальной инструкцией не подтверждается. Возможность регистрации и выпуска для российского заявителя следует проверить отдельно.
SSL.com (США)
Бесплатный DV-сертификат на 90 дней для одного доменного имени. Предусмотрены бесплатное продление и возможность автоматизации.
Из РФ: не подтверждено. Публичное бесплатное предложение существует, но успешная выдача российским заявителям требует отдельной проверки. Не следует считать отсутствие цены гарантией отсутствия региональных ограничений.
FreeSSL (freessl.org)
Сервис выпуска TLS-сертификатов с бесплатным тарифом, поддержкой ACME и REST API.
На официальном сайте заявлены бесплатные 90-дневные сертификаты и варианты с более длительным периодом обслуживания. Однако с 15 марта 2026 года один публично доверенный TLS-сертификат не может действовать более 200 дней. Поэтому годовое предложение не следует трактовать как возможность выпустить один сертификат на 365 дней.
Из РФ: доступность требует проверки. Явный запрет для российских пользователей на публичных страницах сервиса не обнаружен, но успешная выдача российскому заявителю не подтверждена.
Перед использованием необходимо проверить фактического удостоверяющего центра, цепочку доверия и работу автоматического продления.
Google Trust Services / Google Public CA (США)
Бесплатная выдача публично доверенных сертификатов через ACME, с использованием Google Cloud и External Account Binding (EAB).
Из РФ: существенно ограничено. Google Cloud приостановил регистрацию новых аккаунтов для пользователей из России. Для новых российских пользователей это не следует считать практически доступной альтернативой.
ZeroSSL (Австрия / Sectigo)
Бесплатные 90-дневные DV-сертификаты через ACME, включая поддержку нескольких доменов и wildcard.
Из РФ: недоступно по опубликованной политике. ZeroSSL прямо указывает Россию среди ограниченных регионов и отдельно ограничивает домены .ru и .su.
Cloudflare Universal SSL (США)
Бесплатные публично доверенные сертификаты для сайтов, обслуживаемых через Cloudflare.
Но это не полноценная замена обычному сертификату, который можно установить на собственный nginx. Сертификат используется на стороне Cloudflare.
Из РФ: с серьёзными эксплуатационными оговорками. Cloudflare официально сообщает о нарушениях доступности своих сервисов из российских сетей. Для сайта с российской аудиторией такой вариант требует отдельного тестирования.
Национальный удостоверяющий центр Минцифры России
Бесплатно выпускает TLS-сертификаты для российских владельцев сайтов через Госуслуги. Предусмотрены DV и OV, алгоритмы RSA и ГОСТ.
Из РФ: доступно для подходящих заявителей.
Но это не полная замена международному УЦ: российская корневая инфраструктура доверия не предустановлена во всех зарубежных браузерах и операционных системах.
Сертификат может корректно работать в браузере с соответствующими доверенными корнями, но вызывать предупреждение в другом.
)
Бесплатный сервис прекратил выпуск новых TLS-сертификатов 16 октября 2025 года. Если видите его в современных подборках, проверяйте дату публикации.
5. Что особенно важно для российских сайтов
Необходимо разделять три разных условия:
1. Сертификат технически выпускается бесплатно.
2. УЦ разрешает выдачу конкретному заявителю и для конкретного домена.
3. Полученный сертификат будет доверенным у целевой аудитории.
Выполнение первого условия не гарантирует второго и третьего.
Например, иностранный УЦ может предоставлять бесплатный ACME, но ограничивать российских заявителей.
А российский УЦ может бесплатно выпустить сертификат, который не будет автоматически доверенным в стандартном хранилище зарубежного браузера.
Поэтому выбор УЦ — не только вопрос цены, но и вопрос доступности, доверия и независимости от внешних сервисов.
6. Короткий срок действия — недостаток?
Обычный сертификат Let's Encrypt сейчас действует 90 дней.
Но начиная с февраля 2027 года срок по умолчанию сократится до 64 дней, а в 2028-м — до 45.
Это часть общего отраслевого перехода к более коротким срокам действия TLS-сертификатов.
И платные УЦ тоже обязаны соблюдать отраслевые ограничения.
Следовательно, покупка сертификата больше не означает, что можно установить его один раз на несколько лет и забыть.
Нормальная современная эксплуатация TLS требует автоматизации.
Например:
ACME-клиент → проверка домена → выпуск → установка → обновление сертификата → контроль срока действия.
Причём необходимо проверять не только успешное продление, но и фактическую установку сертификата в работающем сервисе.
Сертификат может быть успешно перевыпущен на диске, а nginx продолжит отдавать старый, пока не произойдёт reload.
7. Что я бы выбирал на практике
Для обычного публичного сайта без специальных требований — бесплатный DV-сертификат от доверенного УЦ с автоматическим продлением.
Для корпоративного сайта, где требуется подтверждение юридического лица, — рассматривал бы OV с учётом требований заказчика.
Для российского сервиса, зависящего от ограниченного зарубежного УЦ, — заранее продумывал бы резервного поставщика сертификатов и совместимость с клиентскими браузерами.
Для внутренней инфраструктуры — отдельно рассматривал бы собственный центр сертификации, если есть возможность контролируемо распространять доверенные корни и управлять жизненным циклом сертификатов.
И независимо от стоимости сертификата проверял бы:
— настройки TLS; — сохранность закрытого ключа; — корректность цепочки сертификации; — автоматическое продление; — контроль срока действия; — реальную доступность HTTPS.
Главное
Платный сертификат ≠ более сильное шифрование.
Действительный TLS-сертификат ≠ безопасный сайт.
Бесплатный сертификат ≠ отсутствие эксплуатационных расходов.
Доступность УЦ ≠ доверие к нему у всех клиентов.
И самое важное:
Стоимость сертификата — не метрика защищённости инфраструктуры.
Гораздо важнее, как сертификат выпускается, где хранится его закрытый ключ, кому доверяет клиент, как организован перевыпуск и что произойдёт, если выбранный УЦ внезапно перестанет выдавать сертификаты.
#Фактоскопия #TLS #HTTPS #PKI #LetsEncrypt #Linux #Инфобез
Дискуссия