#Дистроскопия
Когда речь заходит о специализированных Linux-дистрибутивах для информационной безопасности, обычно вспоминают Kali Linux, ParrotOS или BlackArch.
Их объединяет большое количество инструментов для исследования безопасности, тестирования на проникновение и анализа систем.
Но Security Onion решает другую задачу.
Он предназначен не столько для поиска уязвимостей, сколько для непрерывного наблюдения за инфраструктурой, выявления подозрительной активности и расследования инцидентов.
Причём это не просто несколько предустановленных утилит. Security Onion объединяет сетевые датчики, анализ протоколов, обнаружение вторжений, сбор событий с конечных устройств, хранение данных и инструменты аналитика безопасности.
Разберём, как устроена эта платформа и что необходимо учитывать перед её внедрением.
Карточка системы
Название: Security Onion
Тип: специализированная Linux-платформа мониторинга безопасности
Страна происхождения: США
Разработка: Security Onion Solutions и сообщество проекта
Рассматриваемая версия: 3.3.0
Дата выпуска: 8 сентября 2026 года
Последнее исправление выпуска: 11 сентября 2026 года
Базовая ОС: Oracle Linux 9
Поддерживаемая архитектура: x86-64
Основной интерфейс: Security Onion Console (SOC)
Поиск и хранение событий: Elasticsearch
Управление конфигурацией: Salt
Обновление платформы: soup
Лицензирование: бесплатная платформа с отдельными коммерческими возможностями Pro
Назначение: Network Security Monitoring, обнаружение угроз, анализ событий и расследование инцидентов
Актуальность: 18 октября 2026 года.
Важный момент: Security Onion 3 поддерживает именно Oracle Linux 9. Установка третьей ветки поверх произвольного Debian, Ubuntu или другого RHEL-совместимого дистрибутива не является поддерживаемой конфигурацией.
Поддержка предыдущей ветки Security Onion 2.4 завершилась 1 октября 2026 года.
1. Security Onion — не аналог Kali Linux
Kali и ParrotOS часто используют для активного исследования систем: сканирования, анализа уязвимостей, проверки защиты и проведения тестов на проникновение.
Security Onion ориентирован на другую сторону.
Представим корпоративную инфраструктуру, в которой необходимо обнаружить:
— подозрительные подключения; — обращения к вредоносным адресам; — попытки эксплуатации сетевых служб; — необычные DNS-запросы; — признаки перемещения атакующего между системами; — подозрительные действия на Windows- и Linux-серверах.
Для этого недостаточно один раз запустить сканер.
Нужна система, которая постоянно получает телеметрию, анализирует её, сохраняет события и предоставляет инструменты расследования.
Именно здесь появляется Security Onion.
Pentest-дистрибутив помогает исследовать защищённость. Security Onion помогает наблюдать за событиями безопасности и расследовать обнаруженные отклонения.
2. Что находится внутри Security Onion
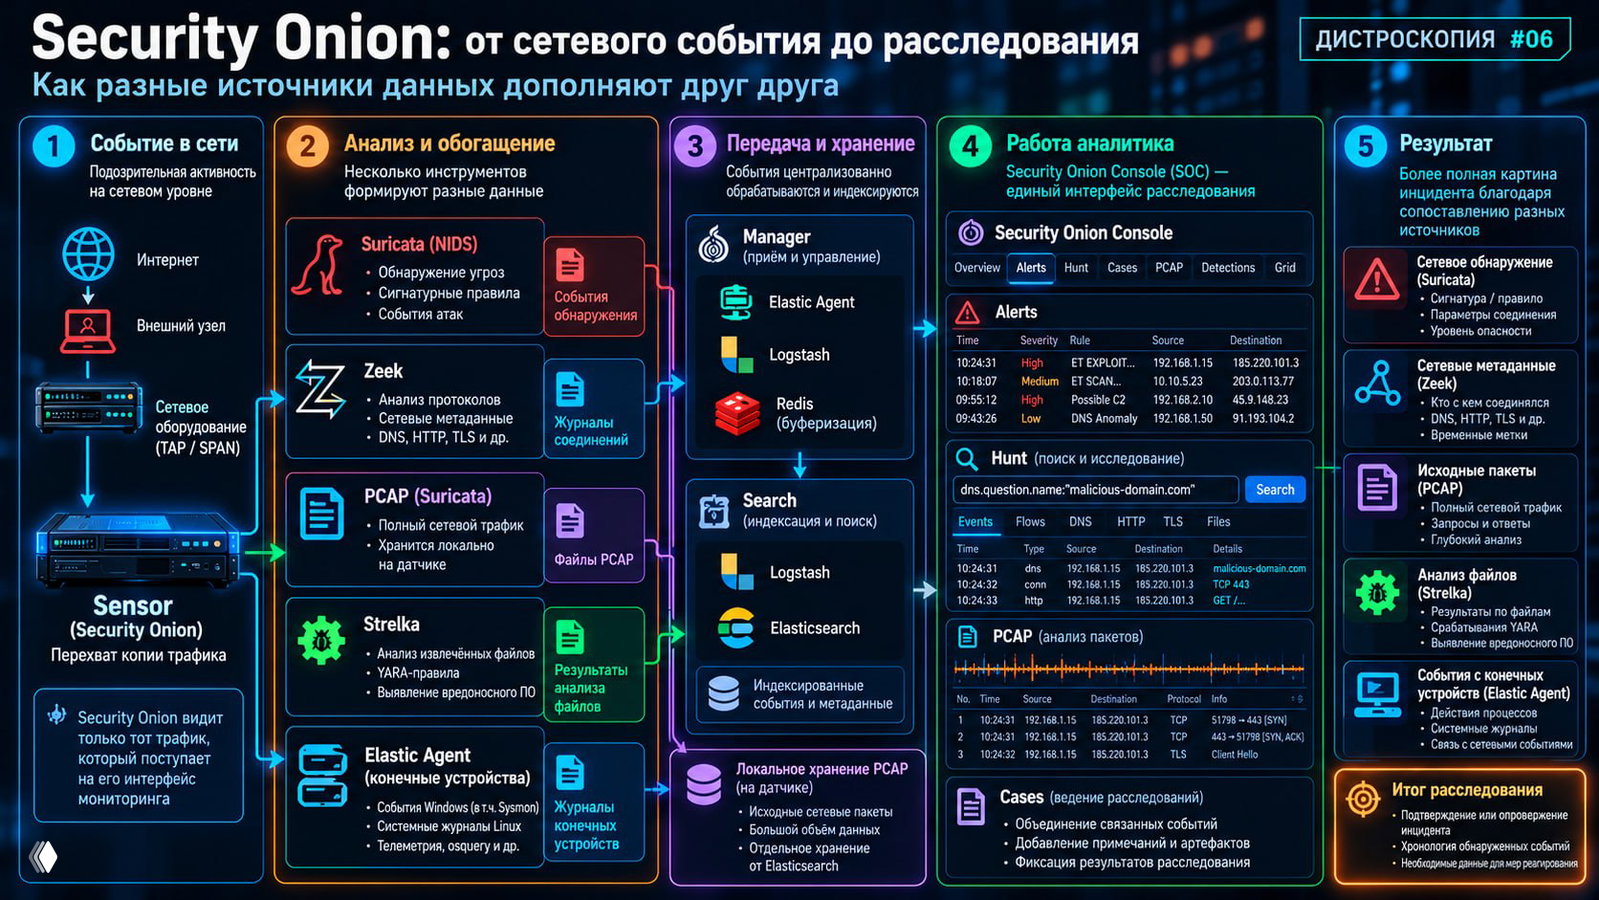
Платформа объединяет несколько технологических направлений.
Suricata — обнаружение сетевых угроз по правилам и сигнатурам.
Zeek — анализ сетевых протоколов и формирование подробных метаданных соединений.
Full Packet Capture — запись наблюдаемого сетевого трафика для последующего анализа.
Strelka — анализ извлечённых файлов, в том числе с использованием YARA.
Elastic Agent — получение событий с конечных устройств и системных журналов.
Elasticsearch — индексирование, хранение и поиск событий.
Security Onion Console — интерфейс аналитика: оповещения, поиск, расследования, правила обнаружения и управление узлами.
ElastAlert — формирование оповещений на основе определённых условий в журналах, включая правила Sigma.
Также могут применяться honeypot-компоненты, имитирующие сетевые службы для выявления подозрительных обращений.
Но главная ценность системы — не количество компонентов.
Важно то, что они объединены в рабочий процесс: от получения исходного события до расследования.
3. Suricata и Zeek: зачем нужны оба
На первый взгляд они делают одно и то же: анализируют сетевой трафик.
Но их основные задачи различаются.
Suricata
Suricata может обнаруживать сетевую активность, соответствующую заданным правилам.
Например:
«В HTTP-запросе обнаружен характерный признак известной попытки эксплуатации».
Результат — событие обнаружения, содержащее сведения о соединении и сработавшем правиле.
Это сигнатурный анализ.
Однако срабатывание сигнатуры ещё не доказывает успешную компрометацию.
Правило могло обнаружить попытку атаки, ложное совпадение или активность, не приведшую к результату.
Zeek
Zeek позволяет получить подробный журнал происходящего на уровне сетевых протоколов.
Например:
— кто с кем соединялся; — когда началось соединение; — какой протокол использовался; — сколько данных было передано; — какие DNS-имена запрашивались; — какие характеристики имело TLS-соединение.
Такая информация полезна даже тогда, когда ни одна сигнатура Suricata не сработала.
В результате аналитик может сопоставить:
Сигнал об атаке + метаданные соединения + исходные пакеты.
В Security Onion 3 можно использовать Suricata не только для сигнатур, но и для получения протокольных метаданных. Это позволяет уменьшить вычислительные затраты, если раздельная работа Suricata и Zeek слишком тяжела для датчика.
4. Full Packet Capture: от события к исходным пакетам
Представим, что Suricata обнаружила подозрительный сетевой запрос.
Оповещение сообщает о возможной атаке. Но для расследования этого может оказаться недостаточно.
Возникают вопросы:
Что именно передавалось? Какими были запрос и ответ? Была ли передана полезная нагрузка? Продолжилось ли взаимодействие после обнаруженного события?
Security Onion позволяет обращаться к сохранённому PCAP и исследовать исходные пакеты, если они были захвачены и ещё находятся в хранилище.
В третьей ветке запись Full Packet Capture выполняет Suricata.
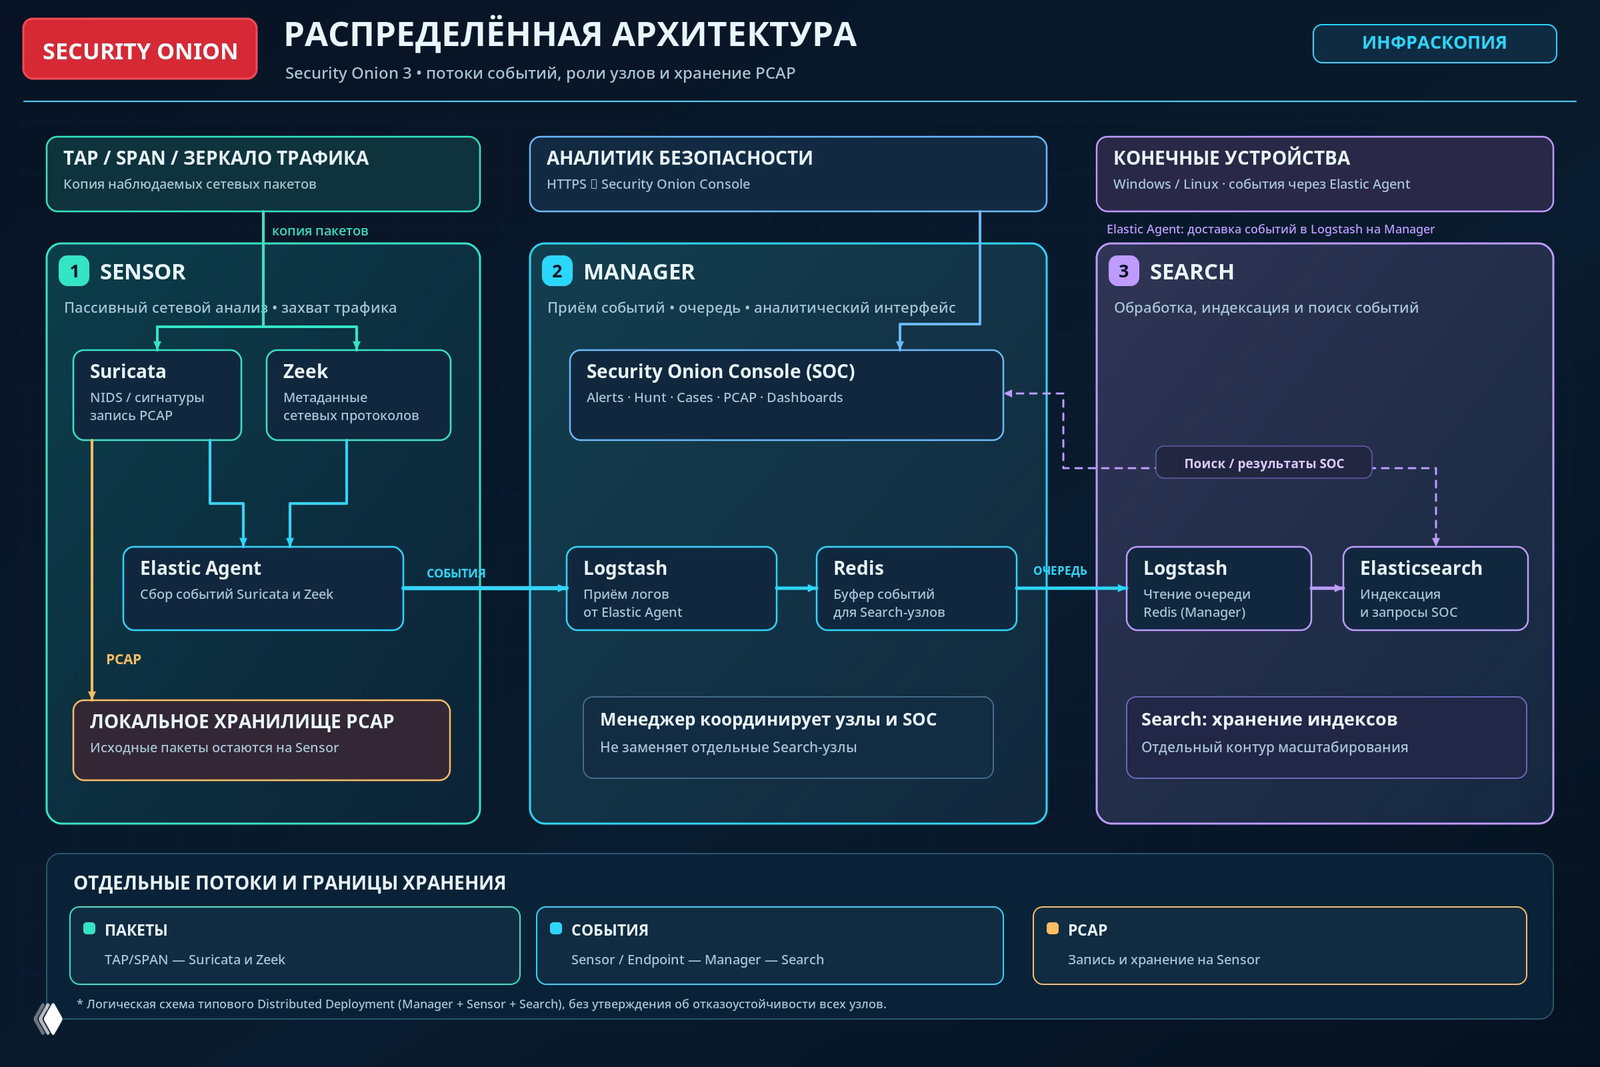
В распределённой архитектуре полный сетевой дамп остаётся на датчике, а журналы и метаданные передаются в центральные компоненты.
Это важное архитектурное различие.
Данные для поиска и исходный сетевой трафик могут храниться в разных местах.
Но захват пакетов требует очень серьёзного объёма хранения. К этому ещё вернёмся.
5. Откуда Security Onion получает сетевой трафик
Обычно датчик подключают к источнику копии сетевого трафика.
Например:
SPAN / port mirroring — коммутатор отправляет копию выбранного трафика на порт датчика.
Network TAP — специализированное устройство предоставляет копию проходящего трафика.
При этом интерфейс мониторинга обычно не имеет IP-адреса. Отдельный сетевой интерфейс используется для управления датчиком.
И здесь возникает фундаментальное правило:
Security Onion видит только тот трафик, который действительно поступил на его интерфейс мониторинга.
Если датчик установлен в одном сегменте, он автоматически не получит видимость всех соединений корпоративной сети.
Например, трафик между виртуальными машинами на одном гипервизоре может вообще не проходить через физический коммутатор, к которому подключён датчик.
Поэтому проектирование Security Onion начинается не с выбора размера виртуальной машины.
Оно начинается с вопроса:
Какие сетевые взаимодействия мы хотим наблюдать и где их можно получить?
Ещё один нюанс: Security Onion обычно работает в пассивной модели обнаружения. Наличие Suricata не означает, что система автоматически блокирует весь обнаруженный вредоносный трафик.
Обнаружение ≠ предотвращение.
Для блокировки нужны отдельно спроектированные механизмы.
6. А как быть с зашифрованным трафиком?
Сегодня значительная часть соединений защищена TLS.
Это существенно ограничивает возможности анализа содержимого.
Датчик может наблюдать IP-адреса, порты, параметры соединения и определённые метаданные TLS.
Но если полезная нагрузка корректно зашифрована, он не сможет просто прочитать HTTP-запросы внутри неё.
Для полноценного анализа содержимого потребуется дополнительная архитектура: например, получение телеметрии на конечной системе либо контролируемая точка расшифрования там, где это допускается политиками безопасности.
Поэтому:
Full Packet Capture ≠ возможность прочитать любое сетевое взаимодействие.
Наличие PCAP не отменяет криптографическую защиту TLS.
7. Как события попадают в Elasticsearch
В типовой распределённой конфигурации поток сетевых событий устроен следующим образом.
Сначала датчик анализирует пакеты с помощью Suricata и, при соответствующей настройке, Zeek.
Затем Elastic Agent собирает сформированные журналы и отправляет их в инфраструктуру приёма событий.
В стандартной схеме используются Logstash и Redis, после чего поисковые узлы обрабатывают и индексируют события в Elasticsearch.
Упрощённая цепочка:
Датчик → Elastic Agent → Logstash → Redis → обработка → Elasticsearch → Security Onion Console.
Это не универсальная схема для абсолютно всех режимов Security Onion: в облегчённых установках путь обработки короче.
Но важно другое.
Между сетевым событием и его появлением в интерфейсе существует несколько независимых компонентов.
Если система перестала показывать новые события, нужно проверять всю цепочку:
— поступает ли трафик; — работает ли Suricata или Zeek; — создаются ли журналы; — доставляет ли их Elastic Agent; — не растёт ли очередь Redis; — успевает ли Elasticsearch индексировать события.
Нет новых оповещений ≠ в сети нет атак.
Возможно, система просто перестала получать данные.
8. Режимы развёртывания
Security Onion предлагает несколько архитектурных вариантов.
Import
Минимальный режим для загрузки и исследования готовых PCAP и файлов событий Windows в формате EVTX.
Хорошая отправная точка для знакомства.
Evaluation
Одноузловая установка для изучения живого сетевого трафика, поступающего через TAP или SPAN.
Предназначена для тестирования и лабораторий, а не для полноценной промышленной эксплуатации.
Standalone
Все основные компоненты работают на одном сервере: анализ сетевого трафика, обработка событий, Elasticsearch и веб-интерфейс.
Вариант для пилота, лаборатории или сравнительно небольшой установки при достаточных ресурсах.
Distributed
Рекомендуемая архитектура для масштабирования: роли управления, сетевого анализа и поиска распределяются между отдельными узлами.
Здесь мы подходим к наиболее интересной особенности Security Onion.
9. Распределённая архитектура: Manager, Sensor, Search
В типовой распределённой установке используются три основные роли.
Manager
Управляет инфраструктурой Security Onion, предоставляет веб-интерфейс, принимает события и участвует в координации компонентов.
Sensor
Наблюдает сетевой трафик, выполняет анализ и сохраняет PCAP локально.
Search
Обрабатывает и индексирует события, хранит поисковые данные Elasticsearch и отвечает на запросы аналитиков.
Почему это важно?
Потому что получение сетевого трафика, его анализ и индексирование событий имеют совершенно разные профили нагрузки.
Датчик в первую очередь зависит от пропускной способности сети, количества пакетов в секунду и эффективности CPU.
Поисковый узел — от объёма событий, скорости дисков, доступной RAM и нагрузки на Elasticsearch.
Manager — от задач управления, интерфейса и приёма данных.
Разделение позволяет масштабировать именно тот слой, которому не хватает ресурсов.
Но есть ограничение: если установлен отдельный Manager, нужны и Search-узлы. Иначе события будут накапливаться без полноценного пути хранения.
Существует комбинированная роль Manager Search, при которой управление и поиск находятся на одном узле. Она экономит количество серверов, но уменьшает потенциал масштабирования.
Для крупных инсталляций доступны и дополнительные типы узлов: Receiver для приёма и буферизации событий, отдельный Fleet Server для управления агентами, а также узлы honeypot.
Важно не путать распределённость с полной отказоустойчивостью. Например, Receiver может помочь сохранить путь приёма событий при проблемах Manager, но не делает всю платформу автоматически высокодоступной.
10. Security Onion Console: рабочее место аналитика
Основной интерфейс Security Onion — SOC.
Он объединяет несколько направлений работы.
Alerts — просмотр обнаруженных событий безопасности.
Dashboards — представление данных и анализ активности по различным показателям.
Hunt — поиск подозрительной активности и исследование событий.
Cases — ведение расследований, объединение событий и фиксация результатов анализа.
Detections — управление правилами обнаружения.
PCAP — работа с захваченными пакетами.
Grid — просмотр состояния инфраструктуры Security Onion и её узлов.
С технической точки зрения здесь интересно то, что аналитик не обязан постоянно переключаться между самостоятельными интерфейсами Suricata, Zeek, Elasticsearch и других компонентов.
Он работает с объединённой моделью данных.
Например:
- 1.
В Alerts обнаружено подозрительное соединение.
- 2.
В Hunt находятся связанные сетевые события.
- 3.
В PCAP изучается доступный исходный трафик.
- 4.
Событие включается в расследование через Cases.
- 5.
При необходимости уточняется правило обнаружения.
Это пример аналитического процесса, а не гарантия, что каждый шаг всегда будет доступен: результат зависит от поступивших данных, настроек и срока их хранения.
11. Правила обнаружения: NIDS, Sigma и YARA
Security Onion использует несколько подходов к обнаружению угроз.
NIDS-правила Suricata анализируют сетевую активность.
Sigma описывает подозрительные закономерности в журналах событий и используется системой обнаружения на их основе.
YARA применяется к содержимому файлов, в том числе в связке со Strelka.
Это разные источники признаков компрометации.
Например, сетевое правило может обнаружить характерный запрос к серверу.
Sigma — подозрительную последовательность событий на конечной системе.
YARA — характерное содержимое извлечённого файла.
Но количество подключённых правил не является показателем качества защиты.
Большой набор правил может создавать огромное количество ложных срабатываний.
Поэтому важны настройка источников данных, проверка применимости правил, исключения для легитимной активности и регулярный анализ результатов обнаружения.
Много оповещений ≠ хорошее обнаружение угроз.
12. Security Onion видит не только сеть
Для анализа конечных устройств используются Elastic Agent и соответствующие интеграции.
Например, с Windows можно получать системные события, журналы безопасности и телеметрию Sysmon.
С Linux — системные журналы и другие поддерживаемые источники событий.
Также возможны запросы к конечным устройствам с использованием osquery.
Это помогает сопоставлять сетевые события с действиями внутри операционных систем.
Представим ситуацию:
Suricata обнаружила подозрительное соединение.
Zeek зафиксировал характеристики взаимодействия.
А журнал конечного устройства показывает, какой процесс инициировал сетевую активность.
Вместе эти данные дают значительно более полезную картину, чем отдельное сетевое оповещение.
Но Security Onion не следует автоматически считать полноценной заменой любому коммерческому EDR.
Набор функций зависит от установленных агентов, используемых интеграций и лицензии.
13. Ресурсы: почему Security Onion нельзя оценивать как обычный Linux
Устанавливая обычный сервер Linux, можно начать с пары виртуальных процессоров и нескольких гигабайт памяти.
Для Security Onion такая логика часто приводит к проблемам.
Официальные минимальные требования для ветки 3:
Import: 2 CPU, 4 ГБ RAM, 100 ГБ диска.
Evaluation: 4 CPU, 8 ГБ RAM, 200 ГБ диска.
Standalone: 4 CPU, 24 ГБ RAM, 200 ГБ диска.
Manager: 4 CPU, 16 ГБ RAM, 200 ГБ диска.
Search: 4 CPU, 16 ГБ RAM, 200 ГБ диска.
Sensor: 4 CPU, 12 ГБ RAM, 200 ГБ диска.
Это абсолютные минимумы, а не рекомендации для рабочей нагрузки.
Например, для Standalone сами разработчики рекомендуют рассматривать не менее 32 ГБ RAM при анализе даже небольшого объёма сетевого трафика.
Для Search в реальной инфраструктуре потребление RAM и диска будет сильно зависеть от объёма индексируемых событий и глубины хранения.
С датчиками ситуация ещё сложнее.
Suricata и Zeek могут активно использовать CPU, особенно при высоком количестве пакетов.
В документации приводится очень приблизительный ориентир — около 200 Мбит/с на один worker Suricata или Zeek. Но использовать его как универсальную норму производительности нельзя.
Реальная нагрузка зависит от протоколов, количества соединений, пакетов в секунду, набора правил и параметров оборудования.
14. Самое дорогое — хранение полного сетевого трафика
Представим, что датчик наблюдает канал со средним трафиком 50 Мбит/с.
За сутки объём исходных данных составит приблизительно 540 ГБ.
За семь суток — уже около 3,8 ТБ, без учёта дополнительных накладных расходов.
А если трафик увеличится до сотен мегабит или нескольких гигабит в секунду?
Полный захват очень быстро превращается в серьёзную задачу хранения.
Нужно заранее определить:
— какую часть трафика сохранять; — на какой срок; — сколько места выделить под PCAP; — как быстро будут вытесняться старые записи; — кто имеет право обращаться к содержимому захваченных пакетов.
При этом журналы Elasticsearch и полный PCAP имеют разную структуру и обычно разные требования к сроку хранения.
Хранить сетевые метаданные 30 дней ≠ хранить полный сетевой трафик 30 дней.
Ещё один принципиальный фактор — конфиденциальность. В PCAP могут попадать чувствительные данные.
Следовательно, место размещения датчиков, контроль доступа и сроки хранения необходимо согласовать с политиками организации.
15. Эксплуатация: устанавливать мало, нужно сопровождать
Security Onion — сложная программная система.
В ней есть операционная система, контейнерные компоненты, правила обнаружения, очереди, поисковое хранилище и несколько механизмов управления.
Для проверки состояния служб предусмотрена команда:
sudo so-status
Для обновления используется:
sudo soup
Она выполняет не только обновление пакетов ОС, но и соответствующие обновления компонентов Security Onion.
Для тестирования работы обнаружения существует утилита so-test.
Однако наличие команд управления не превращает сопровождение в полностью автоматическую процедуру.
Перед обновлением промышленной установки необходимо проверять совместимость, известные проблемы релиза и работоспособность тестового стенда.
Отдельно стоит контролировать:
Потерю пакетов на датчиках. Если сетевой интерфейс или процесс анализа не справляется, часть событий может остаться незамеченной.
Задержку доставки событий. Оповещения могут поступать позднее фактического события.
Состояние очередей. Накопление сообщений может указывать на ограничения подсистемы приёма и обработки.
Elasticsearch. Состояние кластера, свободное место, индексация и скорость поиска.
Срок хранения PCAP. Старые пакеты могут быть удалены раньше, чем потребуется расследование.
Обновление правил. Необходимо контролировать их актуальность и применимость.
И ещё: если в интерфейсе SOC все компоненты зелёные, это не доказывает, что датчик действительно видит весь требуемый трафик.
Работающая служба ≠ полная наблюдаемость сети.
16. Бесплатная платформа и Security Onion Pro
Security Onion можно использовать бесплатно.
Но утверждать, что абсолютно все его компоненты распространяются исключительно под свободными лицензиями в строгом понимании Open Source, было бы неправильно.
Часть программ использует Elastic License 2.0.
Кроме того, у Security Onion существуют коммерческие функции Pro.
К ним относятся, в частности:
— Onion AI; — интеграция SSO через OIDC; — расширенные корпоративные интерфейсы и API; — дополнительные возможности управления; — некоторые функции уведомлений и защиты данных.
Например, в версии 3.3.0 развивались интеллектуальные функции Agent Studio и Onion AI. Но они не должны восприниматься как возможности, автоматически доступные в бесплатной установке.
Для пилота это может быть несущественно.
А для промышленной интеграции с корпоративным IdP, централизованной системой уведомлений и внутренними регламентами безопасности лицензионные ограничения необходимо выяснить заранее.
17. Что изменилось в Security Onion 3.3.0
Выпуск от 8 сентября 2026 года продолжил развитие интерфейса, обработки событий и дополнительных инструментов.
Среди изменений:
— обновление Elasticsearch до 9.4.5; — обновление Zeek до 8.0.10; — расширение возможностей настройки Logstash; — дополнительные инструменты диагностики Elasticsearch через Grid; — улучшения интерфейса конфигурации; — развитие коммерческих функций Onion AI и Agent Studio.
11 сентября 2026 года вышло дополнительное исправление Security Onion 3.3.0, отключающее по умолчанию функцию Agentic Memory — механизм памяти интеллектуального помощника Onion AI. Это изменение не относится к потреблению оперативной памяти Elastic Agent. Есть и эксплуатационный нюанс: в известных проблемах ветки 3.3 упоминаются требования некоторых новых компонентов Elastic к инструкциям процессора x86-64-v3.
Для виртуальных машин особенно важно проверить, какие возможности CPU предоставляет гипервизор гостевой ОС.
То есть формального обозначения архитектуры x86-64 может оказаться недостаточно для конкретного набора обновлённых компонентов.
18. Кому Security Onion действительно полезен
Командам SOC. Для централизованного анализа оповещений и расследований.
Специалистам по сетевой безопасности. Для обнаружения подозрительной активности и анализа протоколов.
Администраторам инфраструктуры. Для получения дополнительной информации о событиях, которые не всегда видны в обычном мониторинге.
Специалистам DFIR. Для анализа сохранённого сетевого трафика и сопутствующих событий.
Лабораториям ИБ. Для обучения, проверки правил обнаружения и моделирования инцидентов.
Организациям, которые хотят построить собственную платформу мониторинга безопасности. При условии, что готовы сопровождать её программные компоненты и выделить ресурсы для анализа событий.
Но Security Onion — не система из категории «поставил ISO и защита готова».
Он требует компетенций, правильно выбранных источников телеметрии и регулярной работы аналитиков.
19. Security Onion и Zabbix: конкуренты?
На первый взгляд обе системы собирают данные, хранят историю, отображают состояние инфраструктуры и формируют оповещения.
Но их основные цели различаются.
Zabbix отвечает прежде всего на вопросы:
Работает ли инфраструктура? Доступен ли сервис? Хватает ли ресурсов? Где наблюдается деградация производительности?
Security Onion отвечает на другие:
Какая подозрительная активность происходит? Есть ли признаки атаки? Какие соединения связаны с инцидентом? Какие события могли предшествовать компрометации?
Поэтому сравнивать их как полные аналоги некорректно.
На практике они могут дополнять друг друга.
Zabbix следит за техническим состоянием серверов Security Onion, доступностью служб, дисковым пространством и ресурсами.
Security Onion анализирует сетевые события и телеметрию безопасности с контролируемых объектов.
Мониторинг работоспособности ≠ мониторинг безопасности.
Обе задачи нужны, но одна не заменяет другую.
Главное
Security Onion — это не Linux, в который просто добавили Suricata, Zeek и Elasticsearch.
Это специализированная платформа, объединяющая:
Сетевой трафик → обнаружение → метаданные → хранение → поиск → расследование.
Но её эффективность зависит не только от установленного ПО.
Датчик запущен ≠ видит весь необходимый трафик.
Сигнатура сработала ≠ атака была успешной.
PCAP записан ≠ его содержимое можно расшифровать.
События хранятся ≠ аналитик сможет быстро найти нужные данные.
Зелёный статус компонентов ≠ система обнаружения действительно работает.
Именно поэтому Security Onion следует проектировать как полноценную инфраструктурную систему: с расчётом вычислительных ресурсов, пропускной способности, хранения данных, сетевого доступа и сопровождения.
В этом и заключается его главное отличие от обычного специализированного Linux-дистрибутива.
Security Onion — не просто набор инструментов для ИБ, а готовая технологическая основа для построения системы обнаружения и расследования угроз.
#Дистроскопия #SecurityOnion #Linux #SOC #Suricata #Zeek #NSM #Инфобез