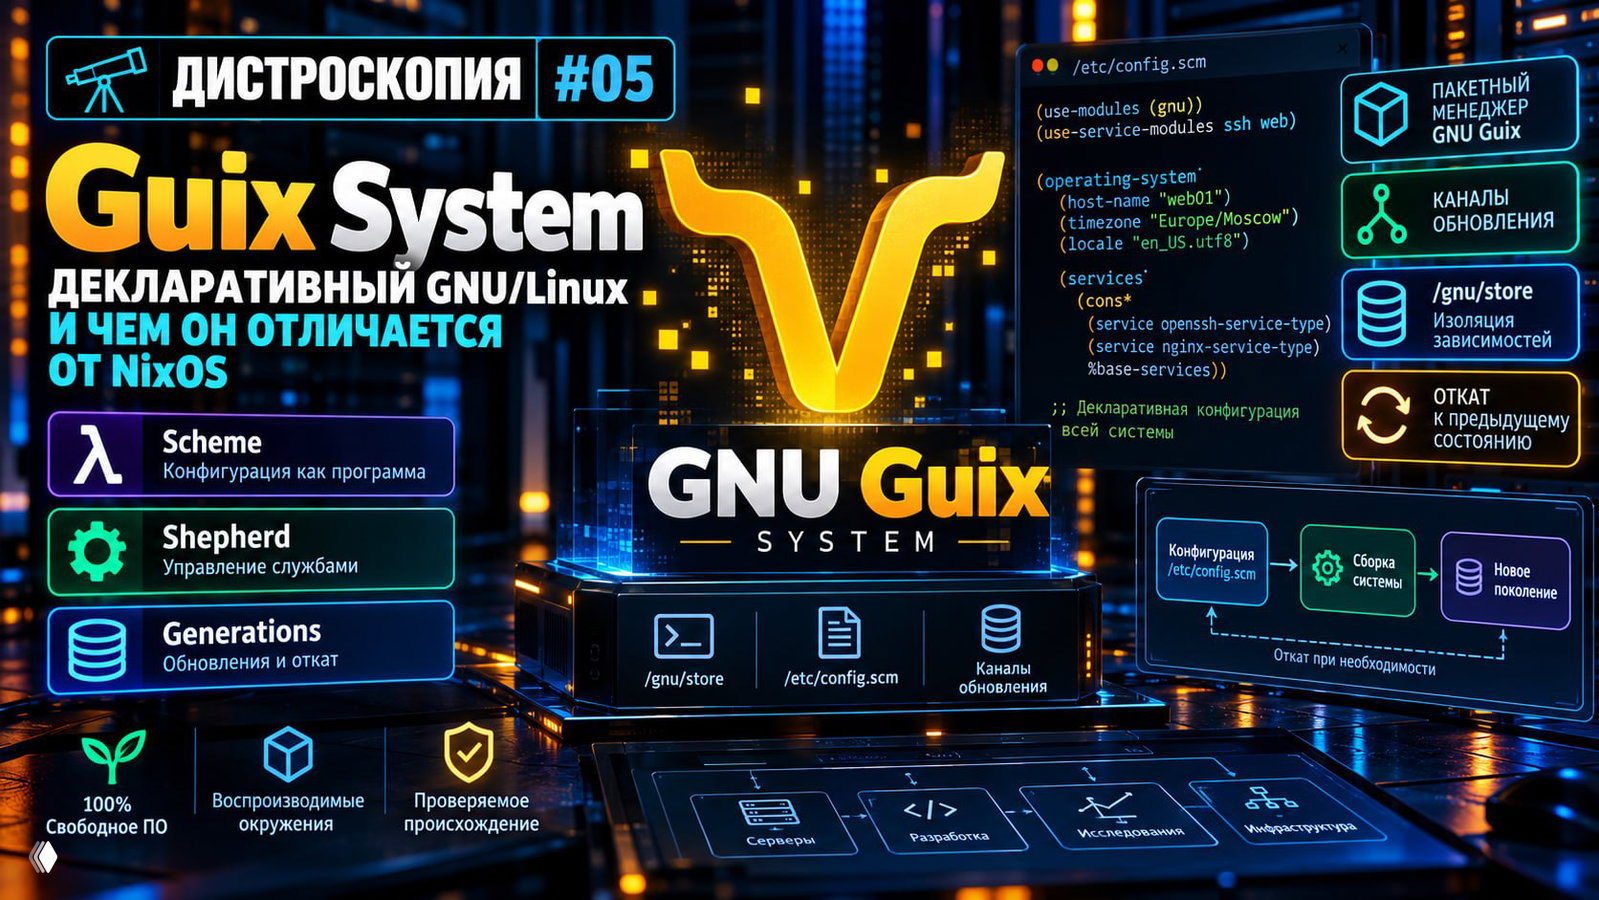
#Дистроскопия После знакомства с NixOS логично посмотреть на другую операционную систему, которая тоже позволяет описывать конфигурацию декларативно, создавать поколения и возвращаться к предыдущему состоянию.
Но Guix System — не просто NixOS с другим названием.
Здесь собственный пакетный менеджер GNU Guix, конфигурация на языке Scheme, система управления службами GNU Shepherd и особое отношение к свободному программному обеспечению.
Разберём, что это означает для администратора и где такой подход имеет практический смысл.
Карточка системы
Название: Guix System
Проект: GNU Guix
Разработчик: сообщество GNU Guix, проект GNU
Рассматриваемый выпуск: 1.5.0
Дата выпуска: 23 января 2026 года
Модель развития: непрерывные обновления
Ядро: GNU Linux-libre
Ядро в выпуске 1.5.0: Linux-libre 6.17.12
Стандартная библиотека C: GNU glibc
Менеджер служб: GNU Shepherd
Пакетный менеджер: GNU Guix
Язык системной конфигурации: GNU Guile / Scheme
Системное хранилище: /gnu/store
Установочные ISO выпуска 1.5.0: x86_64, i686, AArch64
Основная специализация: воспроизводимые программные окружения, декларативные системы, разработка, исследования и эксплуатация инфраструктуры.
Версия 1.5.0 — последний обнаруженный официальный нумерованный выпуск на дату подготовки материала.
Важно: номер выпуска не определяет актуальность всех установленных пакетов. Guix обновляется непрерывно, и система может использовать более свежие версии программ, чем вошли в исходный установочный образ.
1. Guix и Guix System — разные понятия
Здесь ситуация напоминает Nix и NixOS.
GNU Guix — функциональный пакетный менеджер и система управления программными окружениями.
Он может работать поверх других дистрибутивов GNU/Linux. Например, можно использовать Guix на Debian, не заменяя ни ядро, ни систему инициализации.
Guix System — полноценная операционная система, построенная вокруг этого пакетного менеджера.
В Guix System декларативно управляются не только программы, но и системные службы, пользователи, файловые системы, загрузчик и другие компоненты.
Поэтому:
Guix на Debian ≠ Guix System.
Именно Guix System сегодня рассматриваем как операционную систему.
2. Декларативное управление — но на Scheme
В традиционном Linux администратор выполняет последовательность команд, и текущее состояние сервера становится результатом этой истории.
В Guix System требуемая конфигурация описывается в файле, обычно /etc/config.scm.
Например, мы можем объявить имя сервера и необходимые службы:
(use-modules (gnu))
(use-service-modules ssh web)

(operating-system
  (host-name "web01")
  (timezone "Europe/Moscow")
  (locale "en_US.utf8")

  (services
    (cons*
      (service openssh-service-type)
      (service nginx-service-type)
      %base-services))

  ;; Здесь также необходимо описать
  ;; загрузчик, файловые системы и
  ;; остальные обязательные параметры.
)
Это фрагмент для понимания синтаксиса, а не готовая конфигурация для установки.
Самое интересное здесь — (operating-system ...).
Это описание желаемого состояния целой операционной системы. В нём используются структуры и выражения языка Scheme.
Применение конфигурации выполняется командой:
sudo guix system reconfigure /etc/config.scm
Guix строит требуемую системную конфигурацию, затем активирует её.
Мы меняем описание состояния, а не пытаемся вручную повторить десятки административных действий.
3. Почему Scheme имеет значение
На первый взгляд можно спросить: зачем для настройки Linux нужен полноценный язык программирования?
Преимущество появляется при сложных конфигурациях.
Scheme позволяет описывать функции, переиспользуемые конструкции, вычисляемые параметры и собственные системные модули.
Например, вместо копирования одинаковых частей конфигурации между серверами можно определить общий набор служб и применять его к нескольким системам.
По сути, конфигурация становится программой, результатом которой является описание системы.
Но есть и обратная сторона.
Для администратора, привыкшего к YAML, INI и TOML, конструкции вида (service ...), (cons* ...) и большое количество скобок могут быть непривычны.
При сложной эксплуатации изучения нескольких параметров недостаточно: придётся понимать основы Scheme, Guile и устройство модулей Guix.
4. GNU Shepherd вместо systemd
Это одно из самых заметных отличий Guix System от NixOS, Debian и AlmaLinux.
В Guix System используется GNU Shepherd — менеджер служб, построенный на Guile Scheme.
Поэтому привычные команды:
systemctl status nginx
systemctl restart nginx
здесь не являются стандартным способом управления системными службами.
Для Shepherd применяется утилита herd.
Например:
herd status
herd status nginx
herd restart nginx
Shepherd отслеживает службы, их состояние и зависимости. Службы могут предоставлять определённые возможности другим службам, а запуск необходимых компонентов организуется через зависимости.
Принцип похож на задачи, которые решает systemd, но реализация и модель конфигурации отличаются.
Для администратора это означает необходимость изучить ещё одну систему управления службами, её диагностику и журналирование.
При этом Guix 1.5.0 уже использует штатную службу системного журнала Shepherd.
Guix System — не systemd-дистрибутив.
Это нужно учитывать при переносе инструкций, скриптов сопровождения и средств автоматизации.
5. /gnu/store: почему пакеты не устанавливаются привычным способом
Главное системное хранилище Guix:
/gnu/store
В нём размещаются результаты сборки программ и их зависимости.
Объекты имеют собственные пути с идентификаторами, зависящими от характеристик сборки.
Например, две сборки одного приложения с разными зависимостями могут существовать одновременно, не перезаписывая друг друга.
Это отличается от классической ситуации, когда обновление пакета заменяет файлы в общих каталогах вроде /usr/bin или /usr/lib.
Преимущества понятны:
— можно сохранять разные версии программ; — проще воспроизводить конкретные окружения; — обновление не требует уничтожать предыдущий программный набор; — зависимости задаются явно; — старые поколения могут продолжать ссылаться на необходимые версии пакетов.
Но хранилище не бесконечно. Старые версии занимают место, поэтому Guix предоставляет сборщик мусора — guix gc.
Причём удаление старых поколений и очистку хранилища нужно планировать осознанно: это влияет на доступную глубину отката.
6. Generations и rollback
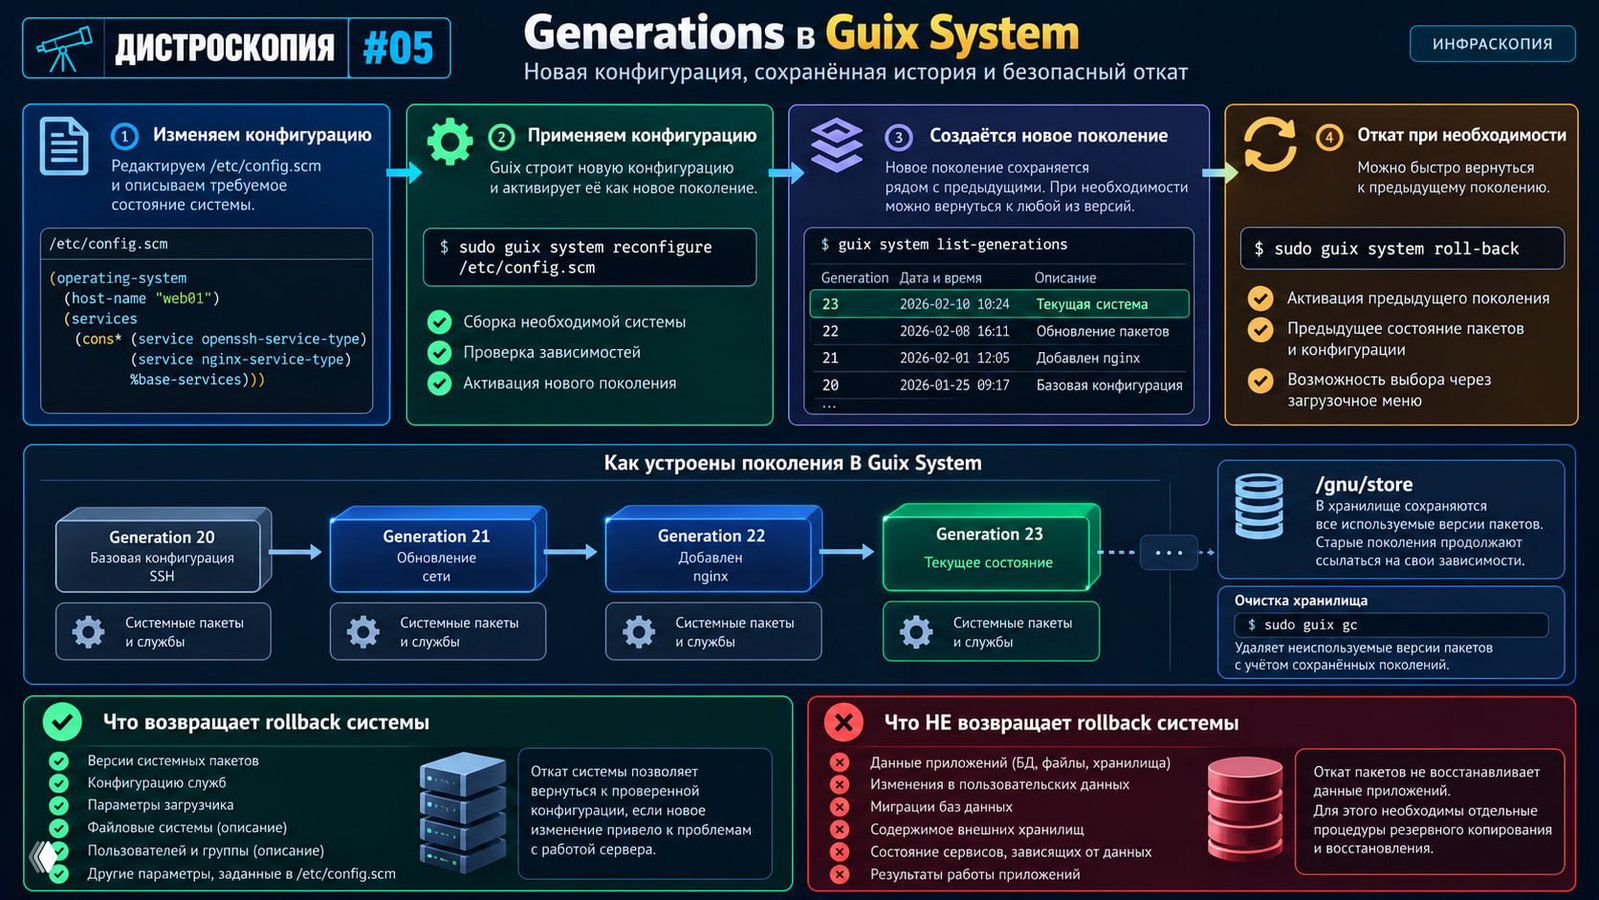
Guix сохраняет поколения системных конфигураций.
Условно:
Generation 21 — сервер с прежней конфигурацией SSH.
Generation 22 — обновлены пакеты и включён nginx.
Generation 23 — изменены параметры сетевой службы.
Если новая конфигурация оказалась неудачной, можно вернуться к предыдущему поколению.
Полезные команды:
guix system list-generations
sudo guix system roll-back
Предыдущие системные конфигурации также могут быть доступны через меню загрузчика.
Получаем важное эксплуатационное преимущество: программную конфигурацию проще вернуть к проверенному состоянию.
Но здесь действует то же ограничение, которое мы рассматривали в NixOS.
Rollback системы ≠ rollback данных приложений.
Если обновление затронуло формат PostgreSQL или структуру пользовательской базы данных, возврат прежних пакетов сам по себе не восстановит предыдущее состояние данных.
Для этого необходимы отдельные процедуры миграции, резервного копирования и восстановления.
7. Как Guix обновляется на практике
Здесь есть интересное отличие от традиционной модели выпусков Linux.
Guix 1.4.0 вышел в декабре 2022 года, а Guix 1.5.0 — только в январе 2026-го.
Можно ошибочно заключить, что проект больше трёх лет не получал обновлений.
Но Guix работает иначе.
Команда:
guix pull
получает новую ревизию Guix и определений пакетов из настроенных каналов.
При этом она обновляет экземпляр Guix для соответствующего пользователя, а не автоматически всю операционную систему.
Чтобы применить обновлённые определения к Guix System, необходима реконфигурация системы.
Условно процесс выглядит так:
Новая ревизия канала → новый Guix → сборка системной конфигурации → новая generation.
Для эксплуатации важно понимать, какой именно экземпляр Guix используется при запуске системной реконфигурации с административными правами. У разных пользователей могут быть разные поколения Guix.
Поэтому Guix нельзя оценивать только по дате последнего установочного ISO.
Старый номер установочного образа ≠ отсутствие актуальных программ и исправлений.
Однако непрерывные обновления не отменяют необходимость проверять совместимость изменений и сопровождать систему.
8. Channels и воспроизводимость
Guix использует channels — каналы с определениями программ, служб и других компонентов.
Канал обычно представляет собой Git-репозиторий.
Это позволяет фиксировать не просто «версию nginx», а конкретную ревизию набора определений, на основе которой была построена программная среда.
Команда:
guix describe -f channels > channels.scm
позволяет получить описание используемых каналов с указанием их ревизий.
Затем можно выполнить команду с закреплённым набором определений:
guix time-machine -C channels.scm -- ...
Это один из самых интересных механизмов Guix.
Представим, что через полгода необходимо воспроизвести программное окружение исследовательского проекта или сборочного сервера.
Если сохранились конфигурация и точные ревизии каналов, можно обратиться к тем же определениям пакетов.
Но здесь необходима оговорка.
Зафиксированные определения ≠ абсолютная гарантия одинакового результата в любых условиях.
Для воспроизводимости имеют значение исходные материалы, архитектура процессора, поведение инструментов сборки и доступность необходимых зависимостей.
Не все программы являются побитово воспроизводимыми даже при одинаковых входных данных.
Тем не менее Guix предоставляет значительно более строгий контроль за происхождением программного окружения, чем ручное администрирование с произвольными установками пакетов.
9. Отдельная тема — безопасность цепочки поставки ПО
Guix ориентирован не только на повторяемость сборок, но и на проверяемость происхождения программ.
Для каналов предусмотрена аутентификация изменений Git.
Guix также может использовать готовые бинарные результаты сборок — substitutes.
Это важно: Guix не заставляет каждый компьютер компилировать весь набор пакетов самостоятельно.
Готовые результаты можно получать с доверенных серверов сборки, а при необходимости выполнять локальную сборку.
Но корректно настроенный канал и проверяемый бинарный результат не означают, что программа автоматически безопасна.
Они помогают ответить на другие вопросы:
Какое определение пакета использовалось?
Из какого исходного кода получен результат?
Доверяем ли мы источнику изменений и полученному артефакту?
Для сборочных систем, научных вычислений и инфраструктуры с высокими требованиями к происхождению ПО это существенное преимущество.
10. Guix System и свободное программное обеспечение
Здесь находится, пожалуй, самое принципиальное отличие от большинства популярных Linux-дистрибутивов.
Guix System придерживается политики распространения свободного программного обеспечения.
В стандартной системе используется GNU Linux-libre — ядро Linux, из которого исключены несвободные компоненты, не соответствующие принципам проекта.
Это сознательное архитектурное и организационное решение.
Преимущество: система последовательно ориентирована на программную свободу, контроль исходного кода и возможность его изучения и изменения.
Ограничение: некоторому оборудованию для полноценной работы требуются проприетарные драйверы или микропрограммы (firmware).
В результате устройство, которое без проблем работает на Debian или AlmaLinux, в стандартной Guix System может не иметь нужной поддержки.
Особенно внимательно стоит проверять:
— Wi-Fi-адаптеры; — видеокарты; — отдельные сетевые контроллеры; — оборудование, зависящее от несвободного firmware.
Существуют сторонние каналы с дополнительным ПО, но они не являются частью официальной политики GNU Guix.
Свободная программная основа ≠ гарантированная совместимость с любым оборудованием.
Поэтому перед установкой на физический сервер или рабочую станцию проверка аппаратной совместимости обязательна.
11. Guix — не только системные пакеты
Пакетный менеджер полезен и без установки Guix System.
Например, guix shell позволяет создавать временные окружения с необходимыми программами и версиями зависимостей.
Разработчик может получить отдельное окружение под один проект, не загрязняя глобальную систему.
Для описания набора пакетов используются manifests.
А guix home позволяет декларативно управлять пользовательским окружением: пакетами, конфигурационными файлами и пользовательскими службами.
Есть и guix pack — инструмент подготовки переносимых пакетов приложений, включая контейнерные и другие форматы.
В выпуске 1.5.0 возможности guix pack были расширены, в частности форматами RPM и AppImage.
Таким образом, Guix можно рассматривать как отдельную платформу управления программными окружениями, а не только как инструмент для необычного Linux-дистрибутива.
12. Подходит ли Guix System для серверов?
Технически — да. Он позволяет настраивать сетевые службы, веб-серверы, базы данных и другие компоненты.
Кроме того, Guix предоставляет команды для построения образов и тестовых сред.
Например:
guix system build /etc/config.scm
собирает объявленную системную конфигурацию.
guix system vm /etc/config.scm
позволяет подготовить запуск системы в виртуальной машине.
Это даёт возможность сначала проверить изменение в тестовой среде и только затем применять его к рабочему серверу.
Но готовность к production определяется не одним только фактом успешной сборки.
Нужно оценить поддержку необходимого оборудования, наличие пакетов, интеграцию с системами управления, модель обновлений, резервное копирование, требования безопасности и квалификацию команды.
Если производитель приложения официально поддерживает только RHEL, SLES и Ubuntu, это тоже имеет значение.
Техническая возможность запустить приложение ≠ официальная поддержка производителем.
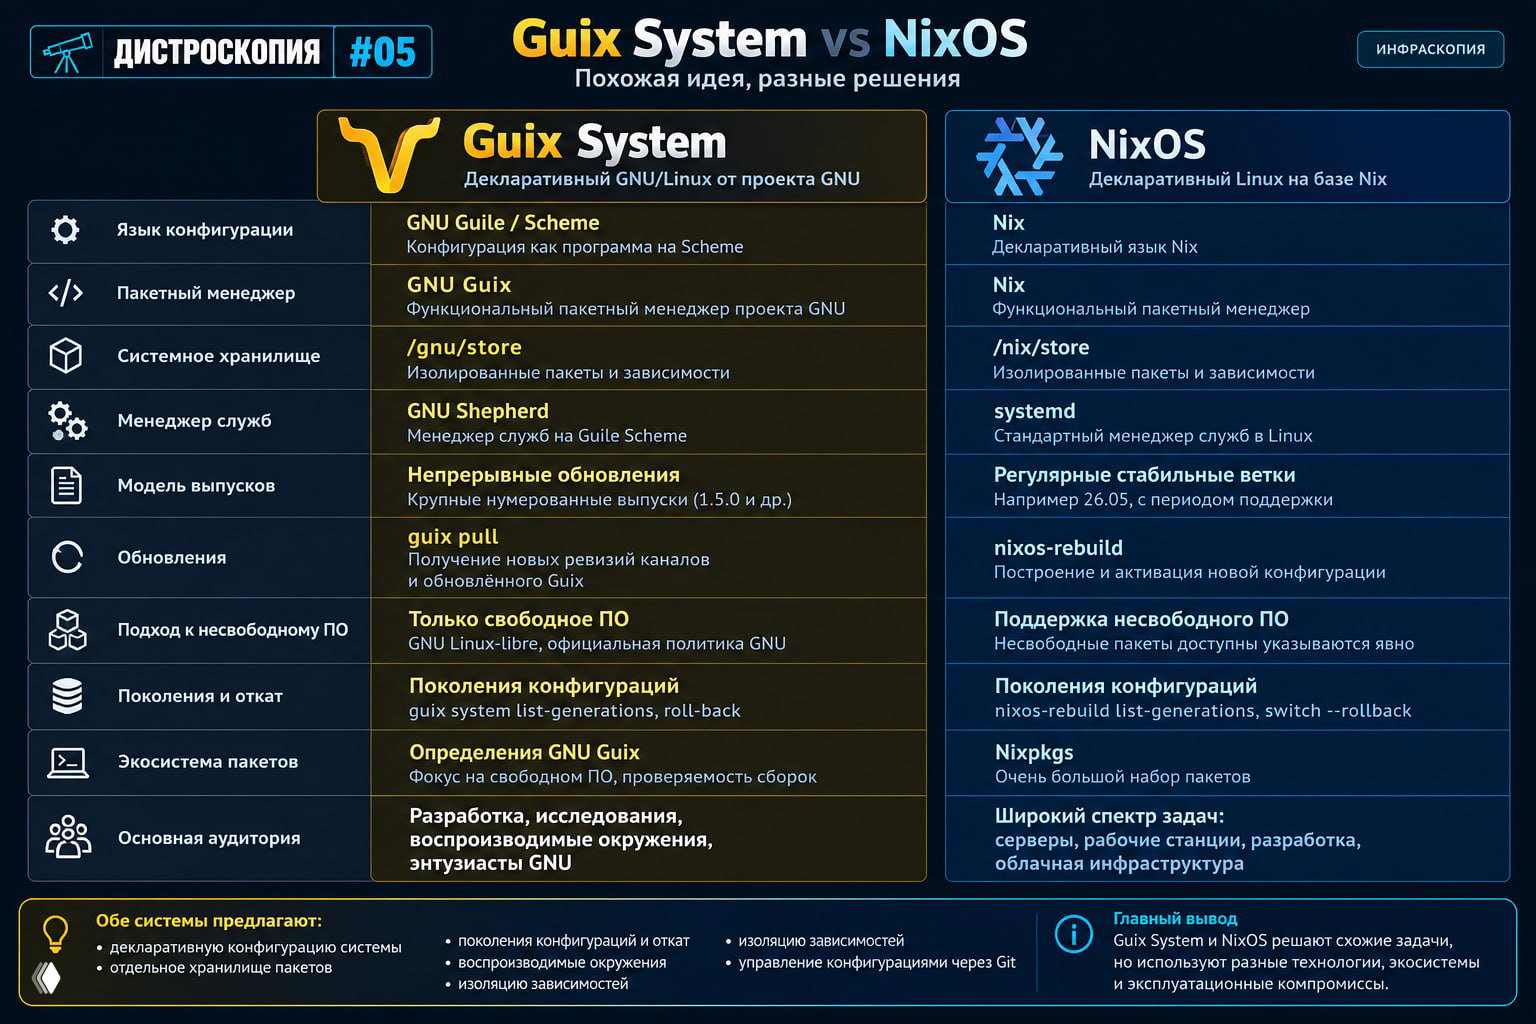
13. Guix System против NixOS
Сравнивать их интересно потому, что обе системы происходят из одной школы функционального управления пакетами.
У них много общего:
— декларативная настройка системы; — отдельное хранилище пакетов; — поколения конфигураций; — программный откат; — изоляция зависимостей; — воспроизводимые окружения; — управление конфигурациями через Git.
Но различия существенны.
NixOS использует язык Nix, систему служб systemd и пакетную экосистему Nixpkgs.
Guix System использует Guile/Scheme, GNU Shepherd и определения пакетов GNU Guix.
NixOS развивается через регулярные стабильные ветки, например 26.05, со своим периодом поддержки.
Guix использует модель непрерывного получения новых ревизий каналов. Крупные нумерованные выпуски Guix не являются прямым аналогом полугодовых выпусков NixOS.
Ещё одно отличие — отношение к несвободному ПО и аппаратной поддержке. Guix System принципиально придерживается политики свободного программного обеспечения.
Наконец, различается экосистема: доступность готовых модулей, примеров и решений для конкретных задач необходимо оценивать отдельно.
Поэтому утверждать, что одна из систем объективно лучше другой, неправильно.
Они предлагают близкую модель управления, но отличаются технологическими решениями и эксплуатационными компромиссами.
14. Что нового принесла версия 1.5.0
Этот выпуск особенно интересен после долгого перерыва между нумерованными релизами.
В официальном списке изменений отмечены:
— более 12 тысяч новых определений пакетов; — почти 9 тысяч обновлений пакетов; — GNU Linux-libre 6.17.12 в наборе программ выпуска; — GNU Shepherd 1.0.9; — поддержка KDE Plasma 6.5; — улучшения механизмов сборки и упаковки ПО; — новые возможности декларативного распределения сборочных задач; — расширение поддержки архитектур, включая RISC-V; — экспериментальные возможности для 64-битной GNU/Hurd; — исправления уязвимостей в компонентах Guix.
Поддержка GNU/Hurd заслуживает отдельного пояснения.
Она не означает, что стандартная Guix System 1.5.0 перестала быть GNU/Linux.
Основной вариант системы по-прежнему использует Linux-libre. GNU/Hurd — отдельное, пока экспериментальное направление развития.
15. Сильные стороны и ограничения
Что особенно хорошо получается у Guix System:
— воспроизводить определённые программные окружения; — хранить системную конфигурацию в Git; — создавать изолированные наборы зависимостей; — выполнять контролируемые обновления и откаты; — использовать единый язык для описания программ и служб; — управлять пользовательскими окружениями через Guix Home; — отслеживать происхождение сборок и программных компонентов; — строить тестовые системы и виртуальные машины из описаний.
Что может осложнить внедрение:
— высокий порог входа из-за Scheme и архитектуры Guix; — непривычная модель управления службами Shepherd; — ограничения аппаратной совместимости без несвободных компонентов; — необходимость адаптации некоторых сторонних приложений; — отличия от привычной файловой структуры Linux; — отсутствие официальной поддержки Guix у многих коммерческих производителей ПО; — необходимость контролировать ревизии каналов и процедуру обновления; — место на диске, занимаемое несколькими поколениями и наборами пакетов.
Также важно помнить, что Guix System не делает изменяемые данные приложений декларативными автоматически.
Базы данных, пользовательские файлы и состояние служб продолжают требовать обычных процедур резервного копирования, миграции и восстановления.
Кому я бы рекомендовал попробовать Guix System
В первую очередь — тем, кому интересны воспроизводимость и управление инфраструктурой как кодом.
Особенно полезен Guix может быть:
— разработчикам со сложными наборами зависимостей; — инженерам сборочных систем и CI/CD; — исследователям, которым необходимо повторять вычислительные окружения; — администраторам, изучающим декларативное управление Linux; — специалистам по безопасности цепочки поставки ПО; — энтузиастам GNU и свободного программного обеспечения.
Для знакомства разумно начать с виртуальной машины.
Можно также попробовать сам пакетный менеджер Guix поверх уже используемого Linux, прежде чем переходить на Guix System целиком.
Для корпоративной инфраструктуры с жёсткими требованиями к совместимости, длительному жизненному циклу и сертифицированной поддержке традиционные Debian/RHEL-подобные системы во многих случаях будут проще в сопровождении.
Главное
Guix System интересен не количеством предустановленных программ и не необычным интерфейсом.
Его ценность — в модели управления:
Описание конфигурации → определённые зависимости → построение системы → новое поколение → возможность отката.
Но эту идею важно понимать без преувеличений.
Декларативная конфигурация ≠ неизменяемость всех данных.
Rollback программ ≠ восстановление базы данных.
Фиксация каналов ≠ автоматическая безопасность любого пакета.
Свободное ПО ≠ поддержка всего оборудования.
Последний нумерованный релиз 2026 года ≠ пакеты навсегда остались в версиях января 2026-го.
В этом Guix System одновременно близок к NixOS и заметно отличается от него.
NixOS показывает, как декларативное управление может стать основой современной Linux-инфраструктуры.
Guix System демонстрирует альтернативную реализацию этой идеи, в которой функциональная модель пакетов объединена с GNU Scheme, Shepherd и принципами свободного программного обеспечения.
И это не просто другой пакетный менеджер. Это другой способ описывать, собирать и сопровождать операционную систему.
#Дистроскопия #Guix #GuixSystem #GNU #Linux #InfrastructureAsCode